



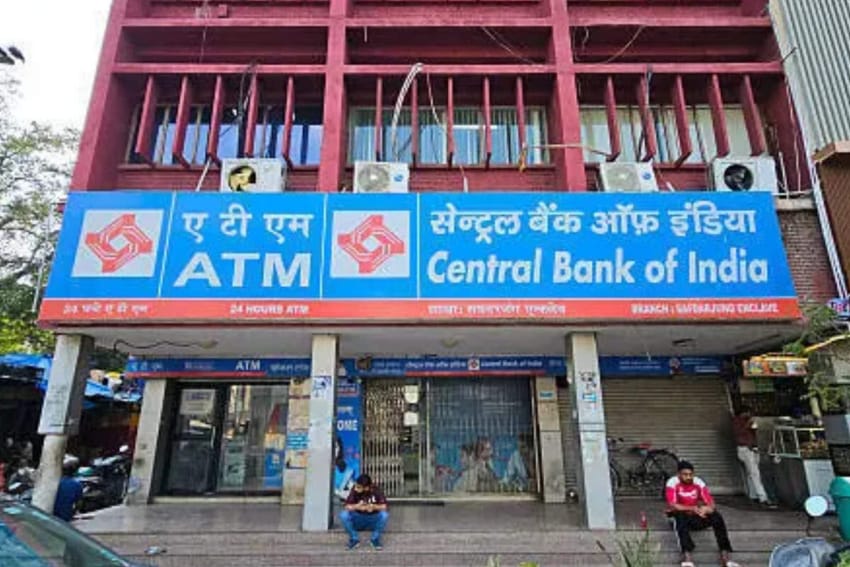
ඩිජිටල්කරණය හමුවේ සාම්ප්රදායික බැංකු මංකොල්ලකරුවන් තුවක්කු වෙනුවට කේත පේළි (Codes) සහ සයිබර් ප්රහාර අතට ගෙන ඇති යුගයක, ඉන්දීය බැංකු පද්ධතියම දැඩි කම්පනයකට ලක්කළ සුවිශේෂී ගුප්ත මංකොල්ලයක් පිළිබඳ තොරතුරු මේ වන විට කරළියට පැමිණ තිබේ. ඉන්දියාවේ ප්රමුඛතම රාජ්ය වාණිජ බැංකුවක් වන ‘සෙන්ට්රල් බෑන්ක් ඔෆ් ඉන්ඩියා’ (Central Bank of India) ආයතනය, ඉන්දීය මහ බැංකුව (RBI) සතුව පවත්වාගෙන ගිය අන්තර් බැංකු පියවීම් ගිණුමකින් (Settlement Account) දින තුනක් ඇතුළත ඉන්දියානු රුපියල් කෝටි 13.97ක මුදලක් කිසිදු හෝඩුවාවක් ඉතිරි නොකර සූක්ෂ්ම ලෙස අතුගා දමා ඇත.
දින 3ක් පුරා ඇදුණු සැලසුම්සහගත ගනුදෙනු 187
මෙය හුදෙක් එක් ක්ෂණික ප්රහාරයකින් අවසන් වූවක් නොවේ. පද්ධතියේ ආරක්ෂක බාධක ක්රමිකව පරීක්ෂා කරමින් සිදුකළ සංවිධානාත්මක මෙහෙයුමකි. ඔක්තෝබර් 15 සිට 17 දක්වා වූ කාලය තුළ මෙම අරමුදල් වෙනත් බැංකු ගිණුම් 36ක් වෙත ගලා ගොස් ඇත්තේ අනවසර ගනුදෙනු 187ක් හරහාය.
- ඔක්තෝබර් 15: ආරක්ෂක වළලු පරීක්ෂා කරමින් පළමු අදියර ලෙස සිදු කළ ගනුදෙනු 6ක්
- ඔක්තෝබර් 16: පද්ධතිය අනතුරු ඇඟවීම් නිකුත් නොකරන බව තහවුරු කරගනිමින් වේගවත් කළ ගනුදෙනු 88ක්
- ඔක්තෝබර් 17: මෙහෙයුමේ අවසන් අදියර ලෙස වාර්තා වූ තවත් ගනුදෙනු 93ක්
බැංකු වාර්තාවල නොමැති ‘භූත’ ගිණුම්
මෙම සිදුවීමේ වඩාත්ම තිගැස්ම දනවන කරුණ වන්නේ මුදල් බැහැර වූ ආකාරයයි. අදාළ ගනුදෙනු 187 සඳහා මුදල් ගෙවූ පාර්ශ්වයන් ලෙස දක්වා ඇති කිසිදු ගිණුමක් සෙන්ට්රල් බෑන්ක් පද්ධතිය තුළ ලියාපදිංචි වී නොතිබීම විමර්ශකයින් පවා මවිතයට පත් කර තිබේ. බැංකුවේ අභ්යන්තර විගණන කණ්ඩායම් කළ ක්ෂණික සෝදිසි කිරීම්වලදී කිසිදු ශාඛාවකින්, අන්තර්ජාල (Internet Banking) හෝ ජංගම යෙදවුම් (Mobile Banking) පද්ධතියකින් මෙම ගනුදෙනු සිදුවූ බවට ඩිජිටල් පා සටහනක් හෝ හමු වී නොමැත.
SFMS ආරක්ෂිත බළකොටුවට එල්ල වූ ප්රහාරය
ඉන්දියාවේ දැවැන්ත අන්තර් බැංකු ක්ෂණික ගනුදෙනු (RTGS සහ NEFT) පාලනය වන ප්රධාන කොඳුනාරටිය වන්නේ ‘SFMS’ (Structured Financial Messaging System) ජාලයයි. ඉන්දීය මහ බැංකුවේ පූර්ණ අයිතිය සහිත තාක්ෂණික අනුබද්ධිත ආයතනයක් වන ‘Iftas’ සතු මධ්යම සර්වරය වෙත ප්රහාරකයින් රිංගා ඇත්තේ සෙන්ට්රල් බැංකුවේ මූලික පද්ධතිය (Core Banking) අවභාවිත කරමින් බවට දැනට සැක කෙරේ. අතිශය රහස්ය සහ කේතනය කළ (Encrypted) මෙම පද්ධතිය තුළ කෘත්රිමව මුදල් හුවමාරු පණිවිඩ උත්පාදනය කිරීමට තරම් මෙම සයිබර් අපරාධකරුවන් සතුව ඉහළ තාක්ෂණික ප්රවීණත්වයක් පැවති බව මූලික නිරීක්ෂණවලින් පෙනී යයි.
ජාතික ආරක්ෂක අංශ සීරුවෙන්
මෙම සයිබර් කඩාවැදීමේ බරපතලකම හේතුවෙන් සිද්ධිය වාර්තා වූ සැණින්ම බැංකු බලධාරීන් විසින් ඉන්දීය මහ බැංකුව (RBI), Iftas ආයතනය සහ ‘Daksh’ ද්වාරය වෙත දැනුම් දී ඇත. මීට අමතරව රටේ තීරණාත්මක තොරතුරු යටිතල පහසුකම් ආරක්ෂණ මධ්යස්ථානය (NCIIPC) සහ පරිගණක හදිසි ප්රතිචාර සංසදය (CERT-In) යන ජාතික සයිබර් ආරක්ෂණ ආයතන සෘජුවම මේ සඳහා මැදිහත් වී තිබේ. වංචා කිරීම සහ වෙනත් පාර්ශ්වයන් ලෙස පෙනී සිටීම (Impersonation) යටතේ නාඳුනන පුද්ගලයින්ට එරෙහිව මේ වන විට පොලිස් විමර්ශන (FIR) ක්රියාත්මකය.
මෙම මංකොල්ලය හුදෙක් එක් බැංකුවක මුදල් අහිමිවීමකට එහා ගිය බරපතල අනතුරු ඇඟවීමකි. කිසිදු අභ්යන්තර පා සටහනක් නොතබා මහ බැංකුවේ මූලික ගනුදෙනු පද්ධතිය පවා නොමඟ යැවීමට සයිබර් අපරාධකරුවන්ට හැකි වූයේ නම්, එය සමස්ත මූල්ය කලාපයේම ආරක්ෂිත ජාලයන්හි ඇති බරපතල සිදුරු හෙළිදරව් කිරීමකි. මෙවැනි සංකීර්ණ ප්රහාරයක් හුදෙක් බාහිර හැකර්වරයෙකුගේ උත්සාහයක් පමණක්ද, නැතහොත් පද්ධතියේ රහස්ය ප්රවේශයන් දන්නා අභ්යන්තර පාර්ශ්වයක සහය ඇතිව සිදුවූවක්ද යන්න පිළිබඳව ඉදිරි විමර්ශන මගින් අනාවරණය විය යුතු අතර, ඩිජිටල් බැංකුකරණයේ “සුරක්ෂිතයි” යැයි සම්මත සීමාවන් යළි ප්රශ්න කිරීමට මෙම සිදුවීම මුල් පිරූ බව පැහැදිලිය.