



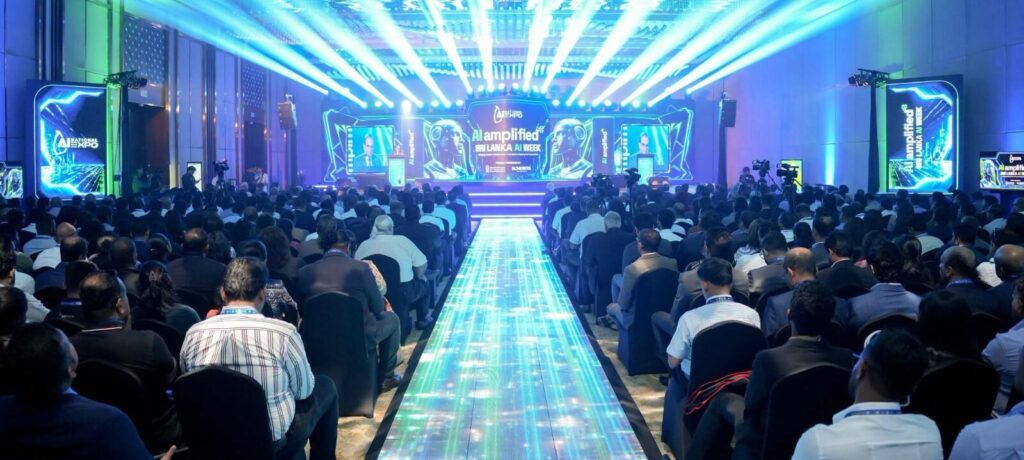
ශ්රී ලංකාවේ සමස්ත බැංකු පද්ධතියම ඩිජිටල්කරණය කිරීම සහ ඩොලර් බිලියන 15ක ඩිජිටල් ආර්ථිකයක් ගොඩනැගීම පිළිබඳව රජය සහ රාජ්ය ආයතන උත්සවාකාරයෙන් කතාබහ කරමින් සිටියි. 2026 සැප්තැම්බර් 25 සිට ඔක්තෝබර් 04 දක්වා “AI Amplified” තේමාව යටතේ ඩිජිටල් ආර්ථික අමාත්යාංශය සහ ශ්රී ලංකා ටෙලිකොම් (SLT-Mobitel) එක්ව සංවිධානය කළ “AI Week 2026” උත්සව මාලාව ඊට කදිම නිදසුනකි.
එහෙත් මෙවැනි දැවැන්ත ප්රදර්ශන සහ ප්රචාරණ සංදර්ශන පිටුපස ඇති සැබෑ යථාර්ථය නම්, රටේ මූලික ඩිජිටල් යටිතල පහසුකම් පවා නිසි පරිදි ගොඩනගා නොමැති පසුබිමක මහජන මුදල් කාබාසිනියා වීමයි. අර්බුදයට ලක්ව ඇති විදුලි සංදේශ පද්ධති, කෘත්රිම බුද්ධිය සඳහා අවශ්ය මූලික GPU පරිගණක ධාරිතාවක් හෝ ජාතික AI ක්ලවුඩ් පද්ධතියක් (AI cloud framework) නොමැති තත්ත්වයක් තුළ, ප්රචාරණයට පමණක් කෝටි ගණනින් මුදල් නාස්ති කිරීම බරපතළ විවේචනයට ලක්ව තිබේ. මෙවැනි අසමබර ප්රතිපත්තිවල සැබෑ වන්දිය ගෙවීමට සිදුව ඇත්තේ රටේ අහිංසක පොදු ජනතාවටය.
සංදර්ශනවලට කෝටි ගණන් නාස්ති කරන ටෙලිකොම් අර්බුදය
AI Week උළෙල වෙනුවෙන් SLT-Mobitel අරමුදල්වලින් රුපියල් මිලියන 100කට අධික මුදලක් වෙන්කිරීම, නටන රොබෝවරුන් ආනයනය කිරීමට රුපියල් මිලියන 11ක් නාස්ති කිරීම සහ පූර්ණ වාණිජ ප්රතිඵල රහිත 5G ව්යාපෘති සඳහා විදේශ උපදේශකයන්ට රුපියල් මිලියන 130ක් වැය කිරීම වැනි ආයතනික අක්රමිකතා රැසක් වෘත්තීය සමිති විසින් අනාවරණය කර ඇත.
රටේ ජාතික තාක්ෂණික සහ විදුලි සංදේශ යටිතල පහසුකම් මෙලෙස අභ්යන්තර බිඳවැටීමක තිබියදී, මහ බැංකුවේ සිට ග්රාමීය බැංකු පද්ධතිය දක්වා විහිදුණු මෙරට මූල්ය ඩිජිටල් ක්ෂේත්රයේ ආරක්ෂණ ජාලය පවතින්නේ අතිශය අනාරක්ෂිත, ප්රාථමික මට්ටමකය.
BOC ‘ජාතියේ මහා පහන් ටැඹෙන්’ එල්ල වූ මරු පහර
රාජ්ය බැංකු පද්ධතියේ ඩිජිටල් අසාර්ථකත්වය සහ මූලික තාක්ෂණික ආරක්ෂණ ක්රමවේද බිංදුවට වැටී ඇති බව මනාව තහවුරු කළ ඛේදනීය සිදුවීම වාර්තා වූයේ මෙරට ප්රමුඛතම රාජ්ය වාණිජ බැංකුව වන ලංකා බැංකුව (BOC) හරහාය.
තමන්ට කියා නිවසක් තනා ගැනීමේ අහිංසක අරමුණින්, රට වෙනුවෙන් සේවය කළ විශ්රාමික යුද හමුදා හෙද නිලධාරියෙකු සිය විශ්රාම වැටුප ඇපයට තබා ලංකා බැංකුවේ බද්දෙගම ශාඛාවෙන් ලබාගත් රුපියල් ලක්ෂ 44ක ණය මුදලින් රුපියල් 28,69,000ක (විසි අට ලක්ෂ හැට නමදහසක) මුදලක් මිනිත්තු 14ක් ඇතුළත සයිබර් කොල්ලකරුවන් විසින් අතුගා දමනු ලැබීය.
- මිනිත්තු 14ක කොල්ලය පෙළගැසුණු අයුරු:
- කාලය: පසුගිය අගෝස්තු 14 මධ්යම රාත්රී 01:24 සිට 01:38 දක්වා.
- ගනුදෙනු රටාව: එක දිගට රුපියල් ලක්ෂය බැගින් අවස්ථා 28ක්, රුපියල් 50,000ක් සහ රුපියල් 19,000ක් ලෙස අවස්ථා 30කදී මුදල් වෙනත් ගිණුම් වෙත හුවමාරු වීම.
- බැංකුවේ ප්රතිචාරය: රාත්රියේ කෙටි පණිවිඩ (SMS) ලැබෙද්දීම ගිණුම් හිමියා සහ ඔහුගේ බිරිඳ ලංකා බැංකුවේ ක්ෂණික ඇමතුම් සේවාව (Hotline) අමතා ගිණුම සහ කාඩ්පත අත්හිටුවන (Block) ලෙස අයැද සිටියද, ඩිජිටල් යාන්ත්රණය තුළ හිරවූ බැංකු නිලධාරීවාදයට එම මුදල් පිටතට ගලායාම වළක්වා ගැනීමට නොහැකි විය.
පසුදා ශාඛාවට ගිය වින්දිත පවුලට බැංකු නිලධාරීන්ගෙන් ලැබුණු පිළිතුර වූයේ “අපිට දැන් කරන්න දෙයක් නැහැ” යන්න පමණි.
තාක්ෂණික ප්රශ්නාවලිය: කෝ කෝටි ගණන් කතා කළ Fraud Detection?
රාජ්ය බැංකුවක නිල ජංගම යෙදුම (Mobile Banking App) හරහා මෙවැනි සයිබර් මංකොල්ලයක් සිදුවීම හමුවේ බරපතළ තාක්ෂණික ප්රශ්න රැසක් මතු වේ:
- AI සහ Fraud Monitoring අසාර්ථකත්වය: සාමාන්ය ගෘහස්ත බිල්පත් ගෙවූ ගිණුමකින් මධ්යම රාත්රියක එක දිගට වාර 28ක් ලක්ෂය බැගින් නාඳුනන ගිණුම්වලට යද්දී, එය ‘High Risk’ ලෙස හඳුනාගෙන ගනුදෙනු ස්වයංක්රීයව අත්හිටුවීමට (Automated Freeze) තරම් කෘත්රිම බුද්ධියක් ලංකා බැංකුවේ පද්ධති සතුව නොතිබුණේද?
- Cooling-off Period නොමැති වීම: අලුතින් එක්කරන ගිණුමකට (New Beneficiary) විශාල මුදල් හුවමාරු කිරීමේදී පනවන අවම කාල ප්රමාදය (Cooling-off Period) අක්රිය වූයේ කෙසේද?
- දෛනික සීමා (Daily Limits) බිඳවැටීම: දෛනිකව ජංගම යෙදුමකින් කළ හැකි උපරිම ගනුදෙනු සීමාවන් පවතිද්දී, එකම රාත්රියක ලක්ෂ 28කට අධික මුදලක් ගලායෑමට ඉඩ ලැබුණේ කාගේ තාක්ෂණික අධීක්ෂණය යටතේද?
- OTP නමැති බොළඳ පලිහ: “ගනුදෙනු සත්යාපනය වී ඇත්තේ OTP මගින්” යැයි පවසමින් ලංකා බැංකුව සිය වගකීමෙන් අතසෝදා ගැනීමට උත්සාහ කරයි. නූතන ලෝකයේ SIM Swapping හෝ SMS Interception වැනි සයිබර් ක්රම හරහා OTP උදුරාගත හැකි පසුබිමක, බැංකුවක් සියලු වගකීම් පාරිභෝගිකයා පිට පැටවීම (Victim Blaming) කෙතරම් සාධාරණද?
වගවීම අමතක කළ ඩිජිටල්කරණය කා වෙනුවෙන්ද?
එදා රුපියල් පහක් ආපසු ගැනීමට විනාඩි පහළොවක් පෝලිමේ සිටි යුගයේ පවා බැංකු කවුන්ටරවල මහත්මා ගාන්ධිගේ ප්රකාශයක් සටහන් කර තිබුණි:
“පාරිභෝගිකයා යනු අපගේ ව්යාපාරයට බාහිර පුද්ගලයෙකු නොවේ; ඔහු එහි අවසාන අරමුණයි.”
එහෙත් අද ඩිජිටල්කරණයේ නාමයෙන් ලාභය සහ ගනුදෙනු ගාස්තු පමණක් සාක්කුවේ දමාගන්නා රාජ්ය මූල්ය ආයතන, සයිබර් අවදානම් හමුවේ පාරිභෝගිකයා අසරණ වූ විට යන්ත්ර සූත්ර මෙන් හැසිරෙමින් නීතියේ හිඩැස් පිටුපස සැඟවෙයි.
රට තුළ සැබෑ ඩිජිටල් යටිතල පහසුකම් ස්ථාපිත නොකර, සයිබර් ආරක්ෂණ යාන්ත්රණ සහ අසාමාන්ය ගනුදෙනු හඳුනාගැනීමේ (Fraud Detection) පද්ධති බිංදුවට දමා, කොළඹ හෝටල් කාමරවල සහ ප්රදර්ශන ශාලාවල කෝටි ගණන් මහජන මුදල් වැය කරමින් පවත්වන “AI Week” වැනි ප්රදර්ශනවලින් රටට වන සෙතක් නැත. මහ බැංකුව ඇතුළු වගකිවයුතු ආයතන වහාම මැදිහත් වී මෙවැනි සයිබර් වංචාවලට ලක්වන ගනුදෙනුකරුවන්ට සාධාරණය ඉටුකරන, මුදල් ආපසු ලබාදෙන (Fund Recovery) දැඩි නියාමන රාමුවක් සකස් නොකළහොත්, බිඳවැටෙන්නේ තනි පුද්ගලයෙකුගේ විශ්රාම වැටුප පමණක් නොව, සමස්ත රාජ්ය බැංකු පද්ධතිය කෙරෙහිම ජනතාව තබා ඇති විශ්වාසයයි.